Informatiebeveiliging
Gegevensbescherming
De Mijn Betaaloverzicht-applicatie is een hulpmiddel dat door de burger zelf gebruikt kan worden. Vanuit het oogpunt van informatiebeveiliging is het hoofddoel om te voorkomen dat een ander dan de betreffende burger zelf op enige wijze toegang verkrijgt tot de vertrouwelijke informatie over de financiële verplichtingen van de burger.
Mijn Betaaloverzicht is daarom ontworpen op basis van de principes van security en privacy by design: security en privacy zijn vanaf het begin uitgangspunt bij het ontwerp van de oplossing. Alle communicatie vindt rechtstreeks tussen de burger en de (overheids)organisatie(s) plaats. Gegevens worden dus echt alleen verwerkt door de betreffende bronorganisatie en de burger zelf. Het totaaloverzicht komt alleen binnen het domein van de burger zelf tot stand. Zo worden gegevens op zo min mogelijk plaatsen verwerkt en behoudt de burger maximale regie op gegevens. Niemand anders verwerkt de gegevens.
Uitdagingen
Om de informatiebeveiliging te garanderen en tegelijkertijd de gebruikersvriendelijkheid hoog te houden betekent dit dat er een aantal uitdagingen rondom authenticatie ("bewijzen wie je bent") en autorisatie ("toegangsbeveiliging") dient te worden opgelost:
- Een burger wil zeker weten dat hij daadwerkelijk met de betreffende bronorganisatie communiceert.
- Een bronorganisatie wil zeker weten dat hij de betreffende gegevens alleen aan de (juiste) burger verstrekt.
- Transport van gegevens verloopt via veilige verbindingen.
- Gegevens zijn binnen het domein van de bronorganisatie goed beschermd.
- Gegevens zijn binnen het domein van de burger goed beschermd.
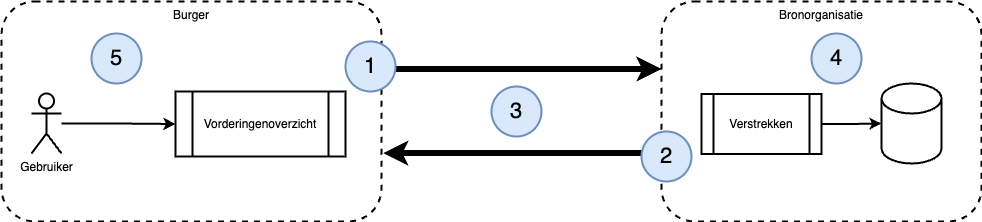
Aanvullende uitdagingen daarbij zijn onder meer:
-
A. De burger communiceert met een groot aantal overheidsorganisatie(s) tegelijk (dat vereist dus een stuk 'boekhouding' over de veilige kanalen met elke bronorganisatie).
-
B. Gebruikersvriendelijkheid is erg belangrijk (de burger vragen om bij elke organisatie afzonderlijk in te loggen is daarom onwenselijk).
Het stelsel
Een belangrijk eerste puzzelstuk voor het oplossen van deze combinatie van uitdagingen is het stelsel. Het stelsel is een manier om op een betrouwbare plek alle informatie over de deelnemers aan Mijn Betaaloverzicht vindbaar te maken. Het Stelseldocument (de lijst met alle deelnemers in het stelsel) wordt ondertekend door de Stelselbeheerder. Omdat de Stelselbeheerder alleen geverifieerde organisaties toelaat in het stelsel, weet de burger zeker dat de organisaties in het stelsel echt de betreffende organisaties zijn, en dat hij op de juiste manier met de betreffende organisaties communiceert. Daarmee is uitdaging #1 opgelost: de burger hoeft nu enkel de Stelselbeheerder te vertrouwen, en dat verkleint het werk dat hiervoor aan de kant van de burger hoeft te worden uitgevoerd enorm.
De Stelselbeheerder is een betrouwbare, herkenbare partij. Voor Mijn Betaaloverzicht wordt deze rol vervuld door het CJIB (onderdeel van het ministerie van Justitie en Veiligheid), in opdracht van het ministerie van Sociale Zaken en Werkgelegenheid.
Voor de precieze werking van het stelsel zie Architectuurfunctie Stelselbeheer en Specificaties Stelselbeheer.
Digitale handtekening
Omdat het onwenselijk is dat de burger bij elke handeling die hij uitvoert opnieuw zijn identiteit moet laten controleren (dit is veel teveel werk), gebruikt Mijn Betaaloverzicht een digitale handtekening om herhaaldelijk een identiteitsbewijs te leveren.
Wanneer de Mijn Betaaloverzicht-applicatie voor de eerste keer wordt opgestart, maakt deze een keypair aan, bestaande uit een private en public key. De public key wordt gebruikt ter identificatie van de applicatie die namens de burger alle geautomatiseerde handelingen verricht, en de private key wordt gebruikt om op verschillende momenten digitale handtekeningen toe te voegen. Door middel van de handtekening kunnen de wederpartijen (de (overheids)organisaties) herhaaldelijk veilig met dezelfde burgerapplicatie communiceren.
Authenticatie en autorisatie
Zekerheid over de digitale handtekening alleen is echter niet voldoende voor de (overheids)organisaties om er zeker van te zijn dat gegevens alleen aan de juiste burger worden verstrekt. De digitale handtekening is op zichzelf namelijk niet te relateren aan de burger. Daarom dient er in relatie tot de digitale handtekening ook een identiteitscontrole plaats te vinden, en dient de handtekening gekoppeld te worden aan de persoon.
Voor de gebruiker betekent dit dat wanneer de app voor het eerst gestart wordt, de app eerst 'geactiveerd' moet worden. Tijdens het activeren wordt de identiteit van de burger gecontroleerd en wordt de digitale sleutel die gebruikt wordt door de app om digitale handtekeningen te zetten, gekoppeld aan de persoon. Dit is een reeds lang bestaande juridische praktijk genaamd Legaliseren (van handtekeningen), waarvoor men in de papieren wereld onder meer terecht kan bij gemeenten, notarissen en/of (in het buitenland) bij een Nederlandse ambassade.
Er zijn in de digitale wereld verschillende manieren om een soortgelijke procedure te voltrekken, en de wijze waarop dit gebeurt maakt een apart onderdeel uit van de standaarden en afspraken die nodig zijn om Mijn Betaaloverzicht te laten werken. Zie voor meer details de sectie App Activeren verderop op deze pagina.
Gebruik van de digitale handtekening in het FSC-voor-Burgers-protocol
De digitale handtekening wordt binnen Mijn Betaaloverzicht niet alleen gebruikt om verzoeken om informatie over financiële verplichtingen te ondertekenen (net zoals men ook een papieren brief zou ondertekenen), maar op het niveau van het FSC-voor-Burgers-protocol voor communicatie tussen burgers en (overheids)organisaties ook om:
- Een veilig kanaal op te zetten tussen de burger(app) en de (overheids)organisatie. Voordat een veilig kanaal wordt geopend, bewijst de burger(app) het bezit van de private key.
- Encryptie van gegevens voordat deze aan de burger(app) worden verstrekt met de public key van de burger(app). Op die manier kan de verstrekkende organisatie zeker zijn dat de gegevens alleen kunnen worden ontsleuteld door de burger(app) die in het bezit is van de bijbehorende private key.
Veilige verbindingen (transport)
Op transportniveau past Mijn Betaaloverzicht alle wereldwijd gangbare standaarden toe voor veilig internetverkeer (HTTP/TLS). Voor meer informatie over gebruikte standaarden zie standaarden.
Bescherming van gegevens binnen het domein van de bronorganisatie
Het spreekt voor zich dat gegevens binnen het domein van de bronorganisaties goed beschermd moeten zijn. Mijn Betaaloverzicht stelt zelf geen specifieke eisen aan deze bescherming, aangezien er grote verschillen zijn in de inrichting van informatievoorziening bij verschillende (overheids)organisaties, deze bescherming op dit moment ook al een eigen verantwoordelijkheid van de betreffende organisaties is, en hiervoor al vele internationale best practices (zoals het zero trust securitymodel) en Nederlandse normen (zoals bijvoorbeeld de Baseline Informatiebeveiliging Overheid) bestaan.
Bescherming van gegevens binnen het domein van de burger
Voor de bescherming van gegevens binnen het domein van de burger stelt Mijn Betaaloverzicht de volgende eisen aan de Mijn Betaaloverzicht-applicatie:
- Voordat toegang verkregen wordt tot de Mijn Betaaloverzicht-applicatie dient een extra toegangscode te worden ingevoerd, die (al dan niet indirect) ook gebruikt wordt om gegevens te ontsleutelen. Dit kan in het kader van gebruiksgemak eventueel ook geïmplementeerd worden door middel van biometrische diensten zoals FaceID of fingerprint readers, mits deze veilig zijn.
- Gegevens worden enkel op het apparaat van de burger zelf verwerkt en niet getransporteerd via of naar andere systemen.
- Gegevens worden pas ontsleuteld binnen de Mijn Betaaloverzicht-applicatie, en de private key waarmee dat gebeurt verlaat deze applicatie niet.
- De aanbieder van de applicatie voor Mijn Betaaloverzicht verkrijgt op geen enkele wijze toegang tot de gegevens die ín de applicatie verwerkt worden.
- Gegevens zijn versleuteld wanneer de applicatie niet draait, zodat bij verlies of diefstal van het apparaat gegevens niet onversleuteld beschikbaar zijn voor aanvallers.
- De Mijn Betaaloverzicht-applicatie maakt het mogelijk om alle gegevens inclusief metadata te verwijderen uit de applicatie (en het apparaat waar de applicatie op draait).
App Activeren
App Activeren met behulp van een Activatiedienst
Tijdens het App Activeren is er (net als in de papieren wereld) een dienstverlener die dit als dienst aanbiedt aan de burger. Deze dienstverlener noemen we 'Activatiedienst (App Manager)', omdat de dienst niet alleen het activeren omvat, maar ook het beheer van geactiveerde apps, en het kunnen intrekken van geactiveerde apps (revocatie). De Activatiedienst is een voorziening binnen de Generieke Digitale Infrastructuur (GDI). Voor Mijn Betaaloverzicht wordt deze rol vervuld door Logius (ministerie van Binnenlandse Zaken en Koninkrijksrelaties); tijdens de allereerste testfase (F&F) wordt de dienst tijdelijk uitgevoerd door het CJIB.
De architectuur van FSC voor Burgers staat toe dat meerdere partijen de rol van Activatiedienst vervullen, zodat een burger daar in de toekomst uit zou kunnen kiezen. Voor Mijn Betaaloverzicht is er nu één.
Het App Activeren werkt dan als volgt:
- De burger(app) heeft een keypair gegenereerd.
- De burger(app) dient een verzoek in bij de Activatiedienst (App Manager) om (de public key) te legaliseren.
- De burger bewijst zijn identiteit aan de Activatiedienst met DigiD.
- Op basis van het BSN haalt de Activatiedienst de naam en geboortedatum van de burger op uit de Basisregistratie Personen (BRP) en toont die in de app. Uit gebruikersonderzoek blijkt dat burgers het belangrijk vinden om te zien voor wie de app wordt geactiveerd: door de naam en geboortedatum te tonen kan de burger controleren dat de app op zijn eigen identiteit wordt geactiveerd, en niet per ongeluk op die van iemand anders. Deze gegevens dienen dus uitsluitend ter bevestiging voor de burger zelf; ze gaan alleen van de Activatiedienst naar de app en worden verder nergens voor gebruikt.
- Na vaststelling van de identiteit genereert de Activatiedienst een certificaat waarin de public key van de burger(app), het tijdstip van de identiteitscontrole en het BSN van de burger worden ondertekend door de Activatiedienst.
- De Activatiedienst overhandigt het certificaat aan de burger(app)
- De burger(app) kan het bewijs vervolgens gebruiken in communicatie met alle (overheids)organisaties
- De betreffende overheidsorganisatie controleert behalve de digitale handtekening van de burger ook de geldigheid van het certificaat (de handtekening van de Activatiedienst).
Belangrijk is dat (net als in de papieren wereld), de Activatiedienst (App Manager) verder geen enkele betrokkenheid heeft bij de processen waarin de burger het certificaat vervolgens gebruikt. De Activatiedienst levert een op zichzelf staande dienst die enkel en alleen gericht is op het controleren van de identiteit van de burger en het afgeven van het certificaat (legalisatiebewijs).
De architectuur laat toe dat de identiteit ook met een ander authenticatiemiddel dan DigiD wordt vastgesteld. Voor Mijn Betaaloverzicht wordt DigiD gebruikt.
Het certificaat is gebonden aan een specifiek doel (de ketendienst Mijn Betaaloverzicht) en aan het sleutelpaar van de burger(app). Een organisatie controleert bij een verzoek dat het certificaat voor dat doel is uitgegeven; een certificaat dat voor een ander doel bedoeld is, wordt geweigerd. Doordat het certificaat aan het sleutelpaar van de app gebonden is, kan het niet door een andere partij worden hergebruikt, en levert het uitsluitend gegevens van de betreffende burger zelf op.
Naar organisaties gaat alleen het ondertekende certificaat. Idealiter bevat dat uitsluitend het BSN; naam en geboortedatum dienen enkel de burger zelf, ter herkenning in de app, en gaan niet naar organisaties. In de huidige implementatie staat de naam echter nog wél in het certificaat en gaat daarmee mee naar organisaties. Dat moet er nog uit. De geboortedatum zit al niet in het certificaat.
Het activatieproces behelst in feite het registreren van de app bij de Activatiedienst (App Manager), waarbij een certificaat (gelegaliseerde handtekening) verkregen wordt in de app. Een enigszins vereenvoudigde BPMN-modelering van het Legalisatieproces zoals dat in de referentie-implementatie van Mijn Betaaloverzicht is geïmplementeerd als onderdeel van het gehele proces van het opvragen van informatie over financiële verplichtingen, ziet er als volgt uit:
 (Klik hier voor een grotere versie)
Hoe activeren werkt staat in meer detail beschreven in de Specificaties hulpmiddelen activeren
Geldigheid en intrekken van de activatie
De activatie blijft geldig zolang de burger de app actief gebruikt; na 15 minuten inactiviteit verloopt ze en moet de burger de app opnieuw activeren met DigiD (conform de richtlijnen voor DigiD).
Deze begrenzing heeft een doel: een activatie moet kunnen worden ingetrokken (bijvoorbeeld wanneer een apparaat verloren of gestolen is) zodat er daarna geen gegevens meer mee kunnen worden opgehaald. Mijn Betaaloverzicht lost dit op met kortlevende certificaten die de app tijdens gebruik steeds vernieuwt bij de Activatiedienst. Wordt een activatie ingetrokken, dan stopt die vernieuwing en zijn de certificaten binnen enkele minuten verlopen; organisaties hoeven daarvoor geen centrale intrekkingslijst te raadplegen. De standaard biedt daarnaast de mogelijkheid van expliciete intrekking via een intrekkingslijst (CRL). Dat kan aantrekkelijk zijn bij grootschalig gebruik, omdat er dan minder gegevens over het gebruik bij de Activatiedienst nodig zijn.
In de huidige implementatie blijft een activatie een korte, vaste periode na het activeren geldig (in de orde van minuten), zonder dat gebruik die periode verlengt. Dit wordt nog doorontwikkeld naar de hierboven beschreven werking.
App zelfstandig activeren met een Digitale Identiteit
Er zijn ontwikkelingen op het gebied van Digitale Identiteit die het mogelijk zouden kunnen maken dat een burger die op een eerder moment zijn digitale identiteit heeft geladen met diens BSN, die attributen vervolgens kan gebruiken om documenten te ondertekenen. In dat geval is geen externe partij als Activatiedienst (App Manager) nodig, maar kan de burger met zijn digitale identiteit zelf bewijzen wie hij is. Door middel van attribute based signatures (zie bijvoorbeeld Hampiholi et al.) kan de burger zijn BSN toevoegen aan de digitale handtekening.
Een nog mooiere oplossing zou mogelijk zijn om een digitaal identiteitsmiddel dat attribute based signatures ondersteunt, direct te gebruiken voor het zetten van digitale handtekeningen op verzoeken om informatie over financiële verplichtingen. Dit is echter complexer omdat de Digitale Identiteit dan enige automatisering van het zetten van digitale handtekening moet ondersteunen, wat ook weer de nodige veiligheidsrisico's met zich mee brengt. Dit vereist nader onderzoek.
Andere oplossingsrichtingen voor het activeren van de app
Behalve activeren van de app met behulp van een Activatiedienst (App Manager) of zelfstandig activeren met behulp van een digitale identiteit, zijn er nog andere oplossingsrichtingen denkbaar die wellicht de gebruikersvriendelijkheid van Mijn Betaaloverzicht verder kunnen verhogen. Aanvullende R&D is nodig om deze oplossingsrichtingen te onderzoeken.